
PTR-records og reverse DNS: Hvad er det, og hvornår er det vigtigt?
Indhold i artiklen
- Hvad er reverse DNS?
- Hvad er en PTR-record, og hvem administrerer den?
- Hvornår er PTR-records kritiske?
- Hvornår er PTR-records irrelevante?
- FCrDNS: Guldstandarden for mailservere
- Det typiske scenarie: Mailserveren der pludselig afvises
- Sådan opretter du en PTR-record
- Tjek reverse DNS med DNSinfo
- Et undervurderet emne med afgørende konsekvenser
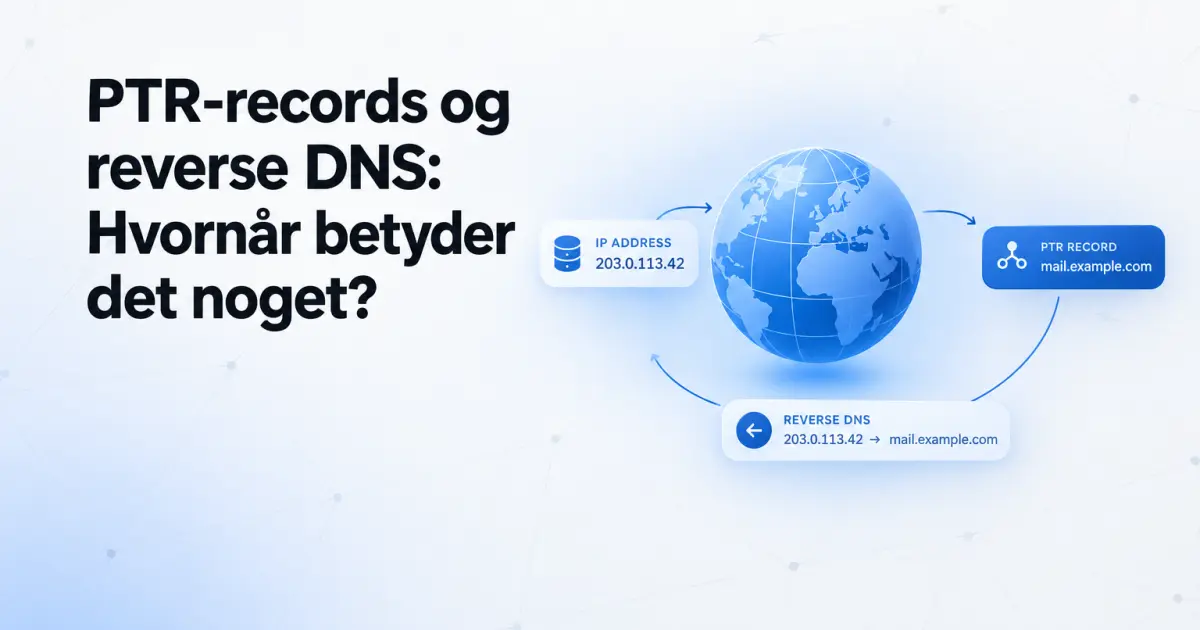
Mens et A-record oversætter et domænenavn til en IP-adresse, gør en PTR-record præcis det modsatte - og for mailservere der sender direkte ud på internettet, er det ikke valgfrit. Mangler reverse DNS, ender mails i spam eller afvises helt. Det sker dagligt for IT-administratorer der netop har sat en ny mailserver op og undrer sig over hvorfor leveringen fejler uden nogen åbenlys årsag.
Hvad er reverse DNS?
Reverse DNS er processen med at slå et domænenavn op ud fra en IP-adresse - den modsatte retning af et normalt DNS-opslag. Hvor du typisk spørger DNS-systemet om "hvilken IP-adresse peger mail.eksempel.dk på?", spørger reverse DNS om "hvad hedder det domæne der er tilknyttet IP-adressen 203.0.113.42?"
Teknisk sker dette via en særlig del af DNS-navnerummet kaldet in-addr.arpa (for IPv4) og ip6.arpa (for IPv6). IP-adressen skrives baglæns og efterfølges af dette domænesuffix. Adressen 203.0.113.42 slås altså op som 42.113.0.203.in-addr.arpa. Det er i dette navnerum at PTR-records - Pointer Records - bor.
Hvad er en PTR-record, og hvem administrerer den?
En PTR-record er den DNS-post der knytter en IP-adresse til et værtsnavn. Den er det tekniske fundament for reverse DNS og bruges af mailservere, spam-filtre og netværksovervågningsværktøjer til at verificere at en IP-adresse har et legitimt, identificerbart navn tilknyttet.
Her er et afgørende punkt som mange overser: PTR-records administreres ikke af domæneejeren, men af den organisation der ejer IP-adressen. IP-adresser ejes typisk af hostingudbydere, datacentre eller internetudbydere. Det betyder at du ikke kan oprette en PTR-record i din normale DNS-zone hos din domæneregistrar - du skal kontakte den udbyder der har tildelt dig din servers IP-adresse, og bede dem om at oprette eller ændre PTR-recorden.
For de fleste dedikerede servere og VPS-løsninger tilbyder hostingudbydere i dag en selvbetjeningsfunktion i kontrolpanelet til netop dette. Hos andre skal du indsende en supportanmodning. Uanset metoden er det udbyderen - ikke dig via din domæneregistrar - der har autoriteten over reverse DNS-zonen.
Hvornår er PTR-records kritiske?
PTR-records er primært kritiske i ét scenarie: når du driver en mailserver der sender e-mail direkte ud til andre mailservere på internettet. Det gælder selvhostede mailservere på dedikerede servere, VPS-instanser eller egne datacentre.
Modtagende mailservere udfører næsten altid et reverse DNS-opslag på den IP-adresse som forbindelsen kommer fra. Logikken er enkel: legitime mailservere har et identificerbart værtsnavn. Servere uden reverse DNS er statistisk set langt oftere associeret med spam og misbrug. Mange spam-filtre og mailservere vil derfor:
Afvise forbindelsen direkte med en fejlkode som 550 5.7.25 - Reverse DNS validation failed, hvis der slet ingen PTR-record eksisterer.
Tildele højere spam-score til mailen, selv hvis den ikke afvises, hvilket øger sandsynligheden for at den havner i modtagerens spammappe.
Logge advarsler der kan bruges som grundlag for efterfølgende blokering, særligt hvis adfærden kombineres med andre mistænkelige signaler.
Manglende PTR-record er en af de hyppigste årsager til at selvhostede mailservere ender på DNSBL-lister eller oplever leveringsproblemer. Du kan tjekke om din afsender-IP er sortlistet med DNSinfos blacklist-check.
Hvornår er PTR-records irrelevante?
For langt de fleste virksomheder og webmastere er PTR-records fuldstændig irrelevante i praksis. Hvis du sender e-mail via en hosted løsning - Microsoft 365, Google Workspace, en dedikeret e-mailudbyder eller dit hostingfirmas mailserver - er PTR-records allerede korrekt konfigureret af udbyderen. Du behøver ikke tænke på det.
Det samme gælder for din hjemmeside. Webservere der blot serverer HTTP/HTTPS-trafik har ingen krav om reverse DNS fra klienternes side. En browser der henter din hjemmeside udfører ikke et reverse DNS-opslag på din servers IP. PTR-records er med andre ord et mailserver-anliggende, ikke et generelt DNS-anliggende.
FCrDNS: Guldstandarden for mailservere
Ud over blot at have en PTR-record er der et yderligere krav som seriøse mailservere bør opfylde: Forward-Confirmed Reverse DNS, forkortet FCrDNS.
FCrDNS er en tovejsverifikation der fungerer sådan her: Når en modtagende mailserver modtager en forbindelse fra IP-adressen 203.0.113.42, slår den først PTR-recorden op og får f.eks. mail.eksempel.dk. Derefter slår den A-recorden for mail.eksempel.dk op - og tjekker at den peger tilbage på 203.0.113.42. Kun hvis begge opslag bekræfter hinanden, er FCrDNS opfyldt.
Det er ikke nok at PTR-recorden peger på et eller andet domænenavn. Domænenavnet skal også have et A-record (IPv4) eller AAAA-record (IPv6) der peger tilbage på den samme IP-adresse. Denne symmetri er det der gør FCrDNS til en stærk indikator for legitimitet - det kræver kontrol over både IP-adressen og domænet, og er dermed langt sværere at forfalske end blot en enkelt post.
Mange store mailsystemer og spam-filtre bruger FCrDNS som et primært kvalitetssignal. Mailservere der ikke opfylder FCrDNS, risikerer afvisning eller nedgraderet leverbarhed, selv hvis de har en PTR-record der er teknisk gyldig.
Det typiske scenarie: Mailserveren der pludselig afvises
Forestil dig følgende situation: En IT-administrator opsætter en ny mailserver på en VPS hos en hostingudbyder. DNS-zonen er korrekt konfigureret med MX-records, SPF og DKIM. Serveren sender mails uden fejlmeldinger - men modtagerne hos Gmail, Outlook og andre store udbydere ser aldrig mailene, eller de havner konsekvent i spam.
Diagnosen er ofte enkel: IP-adressen har ingen PTR-record. Hostingudbyderen har tildelt en ny IP-adresse, men der er ikke oprettet reverse DNS. Modtagende mailservere ser en IP-adresse uden identitet og behandler den med mistillid - eller afviser den direkte.
Løsningen er at logge ind på hostingudbyderens kontrolpanel og finde indstillingen for reverse DNS eller PTR-record - eller kontakte supporten og bede om at få oprettet en PTR-record der peger på mailserverens fuldt kvalificerede domænenavn (FQDN), f.eks. mail.eksempel.dk. Dernæst skal man sikre at A-recorden for mail.eksempel.dk peger tilbage på den samme IP-adresse, så FCrDNS er opfyldt.
Kombineret med korrekte MX-records og en komplet e-mailautentificeringsopsætning - SPF, DKIM og DMARC - er dette fundamentet for en mailserver med god leverbarhed.
Sådan opretter du en PTR-record
Processen varierer afhængigt af din udbyder, men følger typisk dette mønster:
Identificer din sende-IP-adresse. Det er IP-adressen din mailserver sender fra - ikke nødvendigvis den IP dit domæne peger på, hvis du har en separat mailserver.
Find ud af hvem der ejer IP-adressen. Det er din hostingudbyder eller datacenterudbyder. Et Whois-opslag på IP-adressen kan hjælpe dig med at identificere den ansvarlige organisation.
Kontakt udbyderen eller brug selvbetjening. De fleste moderne hostingudbydere tilbyder et felt i kontrolpanelet under "Netværk" eller "IP-indstillinger" hvor du kan angive et PTR-navn. Andre kræver en supportanmodning med din IP-adresse og det ønskede værtsnavn.
Angiv det korrekte FQDN. PTR-recorden skal pege på din mailservers fuldt kvalificerede domænenavn - typisk mail.ditdomæne.dk - og dette navn skal have et A-record der peger tilbage på IP-adressen.
Vent på propagering. PTR-records er underlagt normal DNS TTL, og hvor hurtigt ændringen slår igennem, afhænger af udbyderen og TTL-værdien i reverse DNS-zonen - det kan tage fra minutter til flere timer.
Tjek reverse DNS med DNSinfo
Når du har oprettet en PTR-record, bør du verificere at den er korrekt opsat. Med DNSinfos DNS-opslagsværktøj kan du foretage et PTR-opslag direkte i browseren uden at installere noget. Vælg recordtypen PTR og indtast din IP-adresse i det omvendte format - eller blot IP-adressen, afhængigt af hvordan værktøjet håndterer konverteringen.
Du bør se din mailservers FQDN som svar. Herefter kan du foretage et A-opslag på det returnerede domænenavn og kontrollere at det peger tilbage på din IP-adresse. Gør det - det er præcis den kontrol modtagende mailservere udfører, og du bør gennemføre den selv inden du begynder at sende produktions-e-mail fra en ny server.
Oplever du fortsat leveringsproblemer efter korrekt PTR-opsætning, kan din IP-adresse allerede være havnet på en eller flere sortlister fra perioden uden reverse DNS. Håndtering af mailblokering og blacklist-problemer gennemgår hvordan du identificerer og løser den situation.
Et undervurderet emne med afgørende konsekvenser
PTR-records er usynlige for langt de fleste - og det er præcis som det skal være. Hosted e-mailudbydere håndterer det bag kulisserne, og for webservere er det simpelthen ikke relevant. Men for den IT-administrator der driver en selvhostet mailserver, er manglende eller forkert konfigureret reverse DNS en af de hurtigste veje til leveringsproblemer. FCrDNS er ikke en avanceret optimering - det er et grundlæggende krav som modtagende mailservere forventer opfyldt. Sørg for at PTR-recorden eksisterer, at den peger på det rigtige værtsnavn og at A-recorden bekræfter det omvendt. Resten af mailopsætningen kan herefter bygge på et solidt fundament.
Se hvordan det ser ud på dit eget domæne
Kør et opslag og få records, mailautentificering og certifikater i én rapport.
Relaterede artikler
-
 DNS
Domæneflytning uden nedetid: Sådan migrerer du DNS sikkert
17. sep. 2026 -
 DNS
Sådan opsætter du Google Workspace e-mail korrekt: DNS-guide trin for trin
10. sep. 2026 -
 DNS
SSL/TLS certifikater forklaret: Hvad du skal vide som domæneadministrator
1. sep. 2026