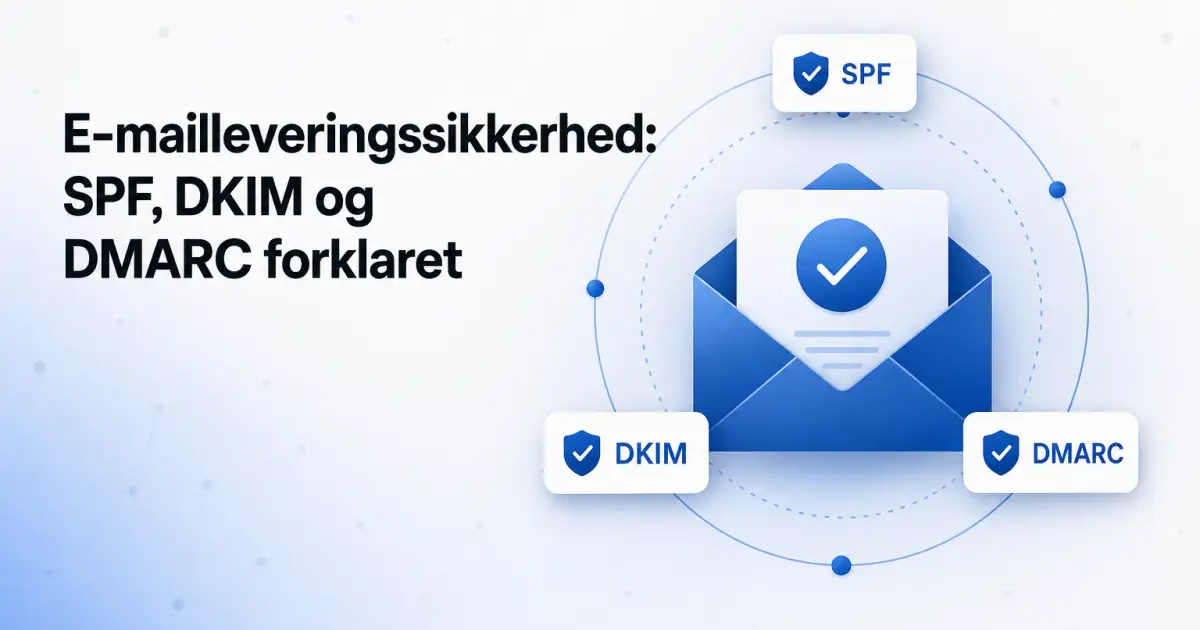
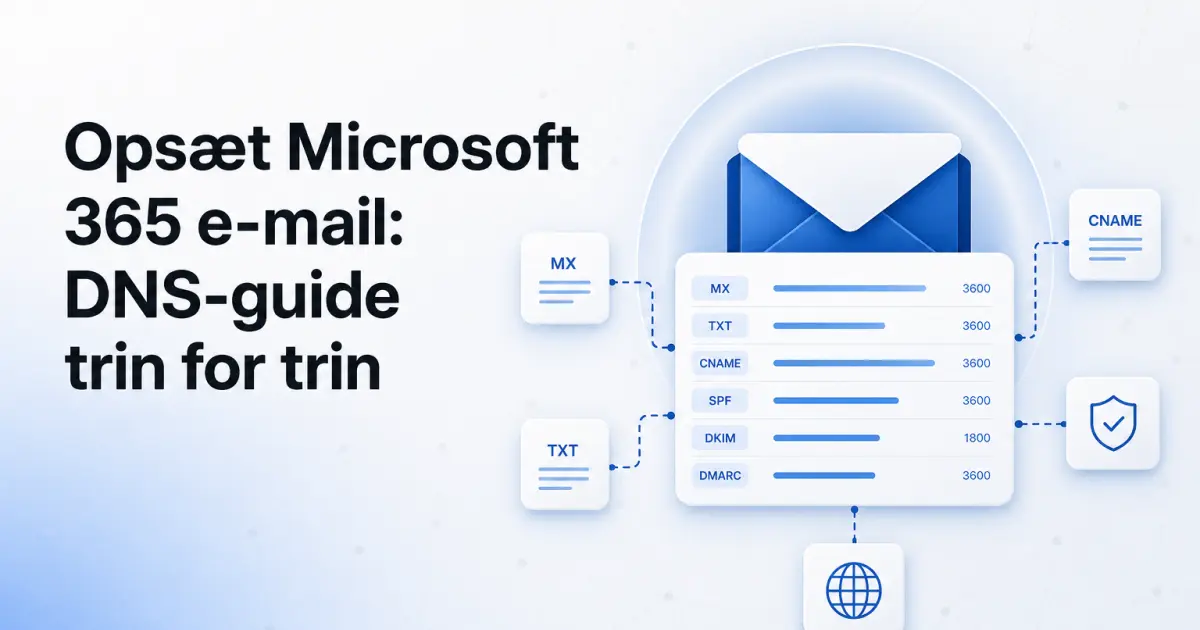
En e-mail med dit domæne i afsenderfeltet kan sendes af hvem som helst - medmindre du aktivt forhindrer det. Det er ikke en hypotetisk trussel. Spoofing og phishing-angreb, der misbruger legitime domænenavne, er blandt de mest udbredte former for e-mailsvindel. Løsningen ligger i tre DNS-baserede mekanismer: SPF, DKIM og DMARC.
SPF, DKIM og DMARC - hvad de gør, og hvorfor alle tre er nødvendige
SPF (Sender Policy Framework) er en TXT-record i dit domænes DNS, der definerer hvilke mailservere der må sende e-mail på vegne af dit domæne. En modtagende server kan slå recorden op og afvise post fra uautoriserede kilder. SPF alene er dog ikke nok - det beskytter kun den tekniske afsenderadresse (envelope-from), ikke den synlige From-header.
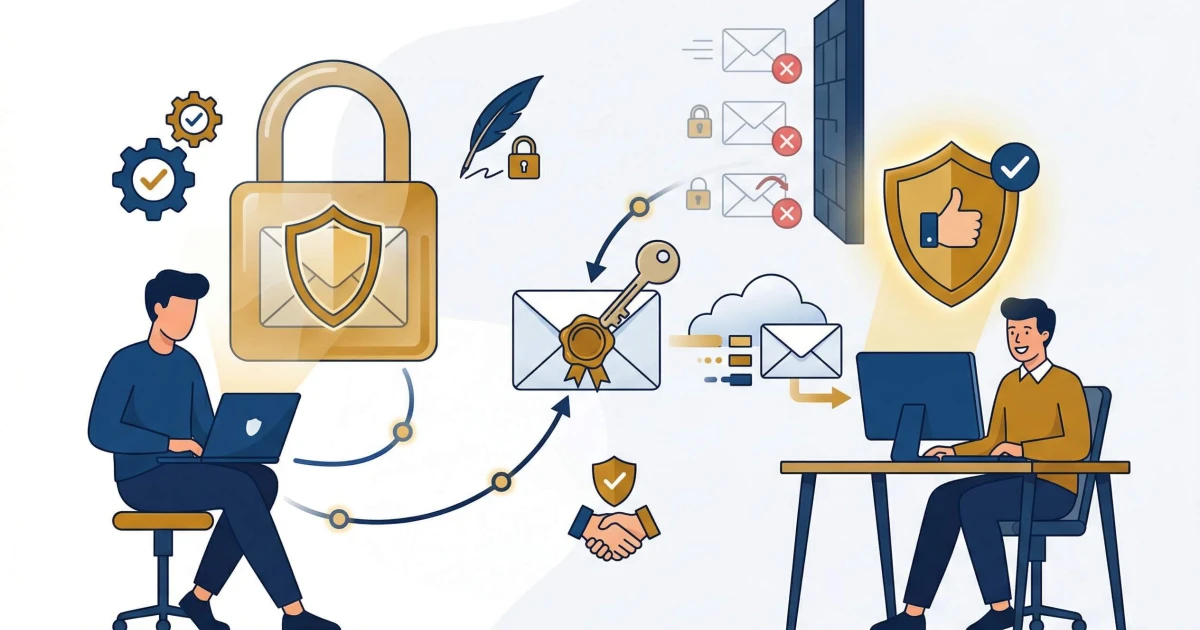
DKIM (DomainKeys Identified Mail) tilføjer en kryptografisk signatur til udgående e-mails. Den offentlige nøgle publiceres som en DNS TXT-record under et selector-subdomæne, fx mail._domainkey.eksempel.dk. Modtageren kan verificere signaturen og dermed bekræfte, at mailen ikke er blevet manipuleret undervejs.
DMARC binder de to sammen. Via en DNS-record på _dmarc.eksempel.dk angiver du en politik for, hvad modtagende servere skal gøre med e-mails, der fejler SPF- eller DKIM-validering - karantæne, afvisning eller ingen handling. DMARC giver dig desuden mulighed for at modtage rapporter om, hvem der sender e-mail i dit domænes navn.
Tjek din opsætning inden problemer opstår
Mange domæner har en ufuldstændig eller fejlkonfigureret e-mailsikkerhedsopsætning. En SPF-record med ~all (softfail) i stedet for -all (hardfail) signalerer, at du ikke ønsker hård afvisning. En DMARC-record med p=none indsamler kun rapporter uden at håndhæve noget. Begge dele er bedre end ingenting - men de stopper ikke spoofing.
Med DNS-opslag kan du hurtigt inspicere dine egne records og identificere huller. Det er relevant at kontrollere:
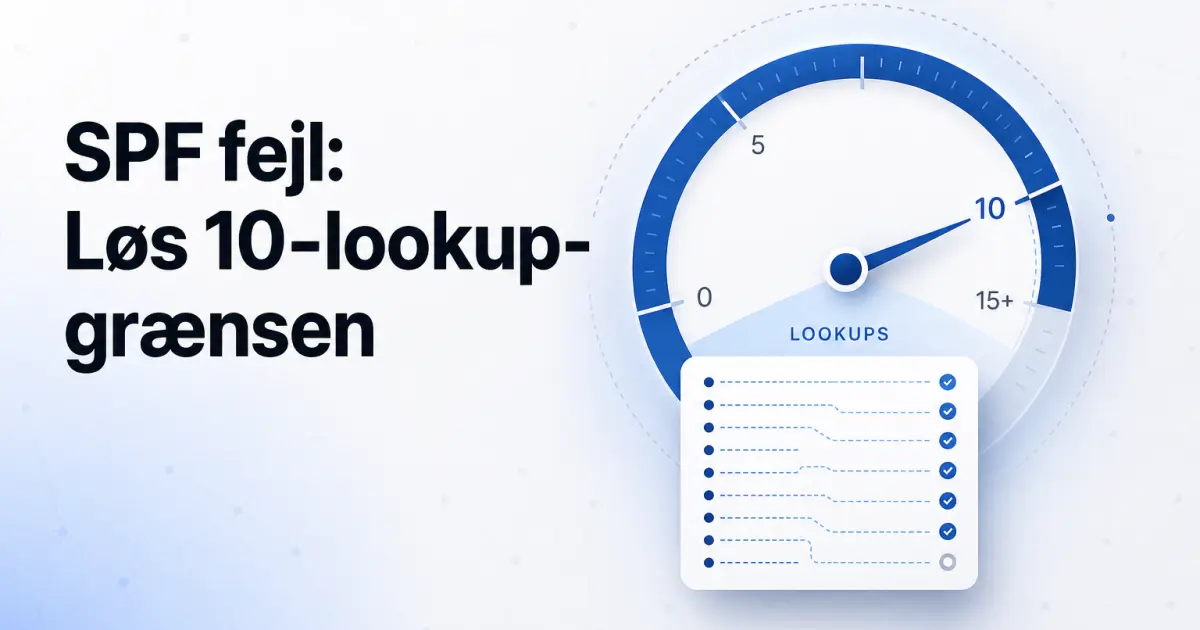
SPF-recorden - om alle autoriserede afsendere er inkluderet, og om du ikke overskrider grænsen på 10 DNS-opslag, som RFC 7208 specificerer.
DKIM-selectors - om den offentlige nøgle er publiceret korrekt, og om signaturen faktisk stemmer overens med det, din mailserver udgiver.
DMARC-politikken - om du er nået fra p=none til p=quarantine eller p=reject, og om dine rapportadresser er aktive.
Blacklists og omdømme hænger sammen med opsætningen
En korrekt konfigureret e-mailsikkerhedsopsætning reducerer ikke kun risikoen for misbrug - den påvirker også dit domænes omdømme hos store e-mailudbydere som Google og Microsoft. Domæner uden DMARC-politik eller med manglende DKIM-signering havner hyppigere i spamfiltre, selv når mailen er legitim. Blacklist-checks af din afsender-IP og dit domæne er derfor en naturlig del af at vedligeholde e-mailsundheden.
E-mailsikkerhed er ikke en engangskonfiguration. Skifter du e-mailudbyder, tilføjer du et marketingværktøj eller opsætter du et nyt subdomæne til transaktionel mail, skal DNS-records opdateres tilsvarende. Regelmæssige opslag og verifikationer holder opsætningen i trit med virkeligheden.