
CAA-records: Styr hvem der må udstede SSL-certifikater til dit domæne
Indhold i artiklen
- Hvad er en CAA-record?
- Syntaks og de tre tags
- Eksempler på CAA-records
- Hvad sker der ved en ikke-autoriseret udstedelsesanmodning?
- Forkerte CAA-records kan blokere din certifikatfornyelse
- Wildcard-certifikater og issuewild
- iodef: Notifikationer om uautoriserede forsøg
- Tjek dine CAA-records med DNS opslag
- To minutters arbejde med mærkbar effekt
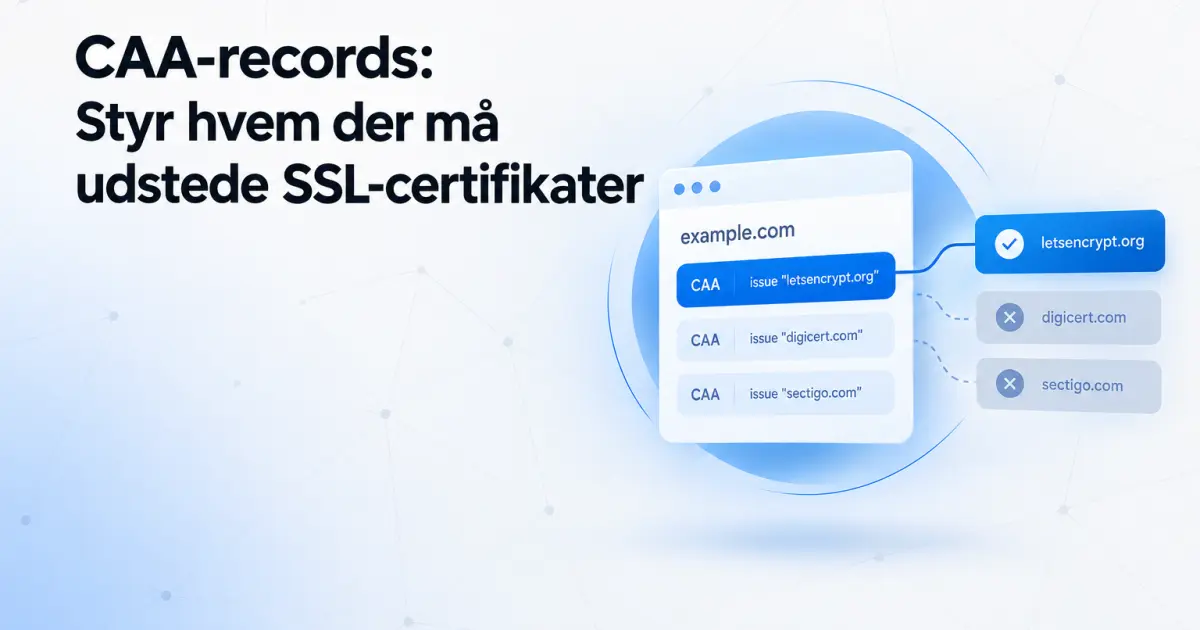
Enhver akkrediteret Certificate Authority på internettet har teknisk set lov til at udstede et gyldigt SSL/TLS-certifikat til dit domæne - uden at spørge dig om lov. Det er ikke en teoretisk sårbarhed, det er en grundlæggende egenskab ved den globale PKI-infrastruktur. CAA-records er den mekanisme, der ændrer dette: en enkelt DNS-post, der eksplicit definerer, hvilke CA'er der har tilladelse til at udstede certifikater til dit domæne. Alle andre afvises.
Hvad er en CAA-record?
CAA står for Certification Authority Authorization. Det er en DNS-recordtype (type 257) standardiseret i RFC 8659, der giver domæneejere mulighed for at hvidliste specifikke CA'er. Siden september 2017 er det et krav, at alle offentligt betroede CA'er kontrollerer CAA-records inden udstedelse. En CA, der ignorerer en CAA-record, bryder Baseline Requirements fra CA/Browser Forum og risikerer at miste sin betroede status i browsere.
CAA-records placeres i DNS ligesom A-, MX- eller TXT-records og hentes af CA'en som en del af domænevalideringsprocessen. Hvis ingen CAA-record eksisterer for et domæne, tolkes det som en implicit tilladelse til alle CA'er. Eksisterer der én eller flere CAA-records, gælder kun dem, der er nævnt.
Du kan se alle DNS-records for et domæne - inklusive CAA - med DNSinfos DNS opslag. Vælg recordtypen CAA i opslagsværktøjet for at se præcis, hvad dit domæne annoncerer til CA'erne.
Syntaks og de tre tags
En CAA-record består af tre felter: et flag, et tag og en value. Flaget er næsten altid 0 (kritisk flag reserveret til fremtidig brug). Tagget definerer, hvilken type tilladelse der gives. Value specificerer CA'ens domænenavn eller en rapporteringsadresse.
De tre tags, du skal kende:
issue - Giver en navngiven CA tilladelse til at udstede standard-certifikater (enkeltdomæne og multi-SAN) til domænet. Dette er det primære tag, du altid skal sætte. En record med
issue ";"(semikolon uden CA-navn) forbyder al udstedelse fuldstændigt - inkl. fra alle CA'er.issuewild - Giver specifik tilladelse til at udstede wildcard-certifikater (fx
*.eksempel.dk). Hvis du kun har etissue-tag, kan CA'en som udgangspunkt ikke udstede wildcards - medmindre CA'en fortolker issue som implicit tilladelse til begge. Mange CA'er kræver et eksplicitissuewild-tag for wildcard-certifikater, så det er god praksis altid at sætte begge.iodef - Definerer en adresse (mailto: eller https:), som CA'en skal sende en rapport til, hvis nogen forsøger at få udstedt et certifikat, der strider mod din CAA-politik. Dette er ikke et udstedelses-tag, men et notifikations-tag.
Eksempler på CAA-records
Herunder er konkrete eksempler på CAA-records for de mest udbredte CA'er. Syntaksen er vist, som den typisk angives i en DNS-zonefil eller i et hostingpanels DNS-editor:
Let's Encrypt
eksempel.dk.  300  IN  CAA  0 issue "letsencrypt.org"
eksempel.dk.  300  IN  CAA  0 issuewild "letsencrypt.org"
Sectigo (tidligere Comodo CA)
eksempel.dk.  300  IN  CAA  0 issue "sectigo.com"
eksempel.dk.  300  IN  CAA  0 issuewild "sectigo.com"
DigiCert
eksempel.dk.  300  IN  CAA  0 issue "digicert.com"
eksempel.dk.  300  IN  CAA  0 issuewild "digicert.com"
Kombineret eksempel med rapportering
eksempel.dk.  300  IN  CAA  0 issue "letsencrypt.org"
eksempel.dk.  300  IN  CAA  0 issuewild "letsencrypt.org"
eksempel.dk.  300  IN  CAA  0 iodef "mailto:security@eksempel.dk"
Hvis du bruger flere CA'er - fx Let's Encrypt til interne systemer og DigiCert til offentlige services - sætter du blot flere issue-records. CA'en kontrollerer, om dens eget domænenavn optræder i listen, og udsteder kun, hvis det gør.
Det er også værd at bemærke, at CAA-records arves opad i hierarkiet. Hvis sub.eksempel.dk ikke har sin egen CAA-record, bruger CA'en eksempel.dks records. Har du et subdomæne med særlige krav, kan du sætte separate CAA-records direkte på subdomænet.
Hvad sker der ved en ikke-autoriseret udstedelsesanmodning?
Når en CA modtager en certifikatanmodning for et domæne, slår den domænets CAA-records op i DNS. Finder CA'en ikke sit eget domænenavn i nogen issue-record (eller issuewild ved wildcard-anmodninger), skal den afvise anmodningen. Udstedelsen fejler - anmoderen får en fejlmeddelelse, og certifikatet bliver ikke oprettet.
Denne afvisning sker uanset om anmoderen har bestået domænevalidering på anden vis. CAA-tjekket er et selvstændigt lag oven på DV-processen. Det betyder at selv en angriber, der midlertidigt kan manipulere HTTP-validering eller DNS-svar, stoppes af en korrekt sat CAA-record - forudsat at CA'en følger reglerne, og at din DNS er beskyttet mod forgiftning.
Kombineret med DNSSEC bliver CAA-records endnu mere robuste: DNSSEC sikrer, at CA'en modtager ægte CAA-svar og ikke et forfalsket svar, der fjerner dine restriktioner.
Forkerte CAA-records kan blokere din certifikatfornyelse
Det er her, mange organisationer løber ind i problemer. En CAA-record, der peger på den forkerte CA, eller som mangler den CA, din hostingudbyder bruger til automatisk certifikatfornyelse, vil resultere i, at fornyelsen fejler - typisk midt om natten, automatisk, uden at nogen opdager det, indtil certifikatet udløber og brugerne ser en sikkerhedsadvarsel.
Typiske faldgruber:
Skift af CA uden at opdatere CAA-records - Du skifter fra DigiCert til Let's Encrypt, men CAA-recorden tillader stadig kun DigiCert. Let's Encrypts ACME-klient fejler stille og roligt ved næste fornyelse.
Hostingudbyderens CA er ikke hvidlistet - Din udbyder bruger automatisk certifikatfornyelse via en specifik CA (fx Sectigo), men din CAA-record nævner kun en anden. Fornyelsen fejler uden at du får en advarsel.
Wildcard-certifikat uden issuewild - Du har kun sat
issue, men anmoder om et wildcard-certifikat. Afhængigt af CA'ens fortolkning kan dette fejle.
Tjek altid, hvilken CA din hostingudbyder eller dit automatiske certifikatfornyelsessystem bruger, inden du sætter CAA-records. Brug DNSinfos SSL/TLS analyse til at se, hvilket certifikat der aktuelt er installeret, og hvem der har udstedt det - det fortæller dig præcis, hvilken CA der skal stå i din CAA-record.
Wildcard-certifikater og issuewild
Wildcard-certifikater dækker alle subdomæner på ét niveau: *.eksempel.dk dækker www.eksempel.dk, mail.eksempel.dk, api.eksempel.dk og så videre - men ikke eksempel.dk selv og ikke sub.sub.eksempel.dk. De er praktiske, men udgør en større angrebsflade end enkeltdomæne-certifikater.
Netop fordi et wildcard-certifikat giver adgang til hele subdomænefladen, har CAA-standarden et separat tag til dem. En CA, der vil udstede *.eksempel.dk, skal finde sit navn i en issuewild-record - ikke blot i en issue-record. Logikken er at du eksplicit skal tilvælge wildcard-udstedelse som en bevidst handling.
Sætter du issuewild ";" (semikolon uden CA-navn), forbyder du wildcard-certifikater fuldstændigt, selv fra CA'er der er tilladt via issue. Det er en nyttig kontrol, hvis din sikkerhedspolitik kræver enkeltdomæne-certifikater overalt.
iodef: Notifikationer om uautoriserede forsøg
iodef-tagget (Incident Object Description Exchange Format) giver dig mulighed for at modtage en rapport, når en CA afviser en certifikatanmodning på grund af din CAA-politik. Det er ikke et krav, at CA'er understøtter iodef-rapportering, og i praksis er understøttelsen varierende - men for sikkerhedsansvarlige, der ønsker synlighed i certifikatinfrastrukturen, er det værd at sætte.
Du kan angive enten en mailto-adresse eller et HTTPS-endpoint:
eksempel.dk.  300  IN  CAA  0 iodef "mailto:security@eksempel.dk"
eksempel.dk.  300  IN  CAA  0 iodef "https://eksempel.dk/caa-rapport"
Rapporterne er strukturerede XML-dokumenter, der beskriver anmodningen. Kombineret med Certificate Transparency-logs - hvor alle offentligt udstedte certifikater registreres - giver iodef-notifikationer et tidligt varslingssystem for misbrug af dit domænenavn i certifikatsammenhæng.
Tjek dine CAA-records med DNS opslag
Inden du sætter CAA-records i produktion, og efter enhver ændring, bør du verificere at records er korrekte og propageret. DNSinfos DNS opslag lader dig forespørge direkte på CAA-recordtypen for ethvert domæne - uden login, uden installation. Du ser præcis, hvad CA'erne ser, når de validerer dit domæne.
Vær opmærksom på DNS TTL. CAA-records caches ligesom alle andre DNS-records. Sætter du en ny CAA-record med en TTL på 3600 sekunder, kan det tage op til en time, før alle CA'er ser den opdaterede record. Planlæg ændringer i god tid inden en certifikatfornyelse.
Du kan også bruge oversigten over DNS-recordtyper til at forstå, hvordan CAA-records forholder sig til de øvrige recordtyper i dit domænes zone - og hvordan arv og delegation fungerer i praksis.
To minutters arbejde med mærkbar effekt
En CAA-record er ikke en kompleks konfiguration. For de fleste domæner er det to til tre linjer DNS - skrevet på under to minutter, indsat i dit DNS-panel og verificeret med et enkelt opslag. Effekten er konkret: du reducerer angrebsfladen på din certifikatinfrastruktur markant ved at eliminere muligheden for, at en kompromitteret eller fejlende CA udsteder et gyldigt certifikat til dit domæne uden din eksplicitte tilladelse.
I en infrastruktur hvor TLS-certifikater er grundlaget for al krypteret kommunikation, er kontrol over, hvem der må udstede dem, ikke en optionel detalje - det er en grundlæggende del af dit domænes sikkerhedsposture. CAA-records er den direkte, maskinlæsbare måde at håndhæve den kontrol på.
Se hvordan det ser ud på dit eget domæne
Kør et opslag og få records, mailautentificering og certifikater i én rapport.
Relaterede artikler
-
 DNS
PTR-records og reverse DNS: Hvad er det, og hvornår er det vigtigt?
7. okt. 2026 -
 DNS
Domæneflytning uden nedetid: Sådan migrerer du DNS sikkert
17. sep. 2026 -
 DNS
Sådan opsætter du Google Workspace e-mail korrekt: DNS-guide trin for trin
10. sep. 2026